Bir kargo mesajına güvenmek, aynı parolayı birkaç hesapta kullanmak veya yedeği hiç açıp bakmamak farklı sorunlara yol açar. Bu rehber, hangi önlemi nerede kullanacağınızı ve şüpheli bir olayda nereden başlayacağınızı gösteriyor.
Siber Güvenlik Neyi Korur?
Siber güvenlik; hesap, cihaz, ağ ve verileri yetkisiz erişime, bozulmaya ve kullanım dışı kalmaya karşı koruma işidir. Örneğin e-postanızın başkasınca okunmaması gizlilik, faturadaki hesap numarasının değiştirilmemesi bütünlük, dosyanıza gerektiğinde ulaşabilmeniz erişilebilirliktir. Koruma planınız bu üç ihtiyacı birlikte karşılamalı.
Tüm sütunlar için tabloyu yana kaydırın. Klavyeyle tabloya odaklanıp ok tuşlarını kullanabilirsiniz.
| Sorun | Ne yapmalı? |
|---|---|
| Sahte giriş veya ödeme isteği | Mesajdaki bağlantı yerine bildiğiniz uygulamadan kontrol edin. |
| Başka siteden sızan parola | Her hesapta ayrı parola kullanın; ek doğrulamayı açın. |
| Zararlı dosya veya eklenti | Kaynağı doğrulayın; güncelleme ve güvenlik korumalarını açık tutun. |
| Silinen veya şifrelenen dosyalar | Bilgisayardan ayrı, geri yükleyebildiğiniz bir kopya tutun. |
Önce E-posta ve Önemli Hesapları Koruyun
E-posta, başka hesapların parola sıfırlama mesajlarını da alır. Bu nedenle işe buradan başlayın; ardından banka, bulut depolama ve sık kullandığınız hesaplara geçin.
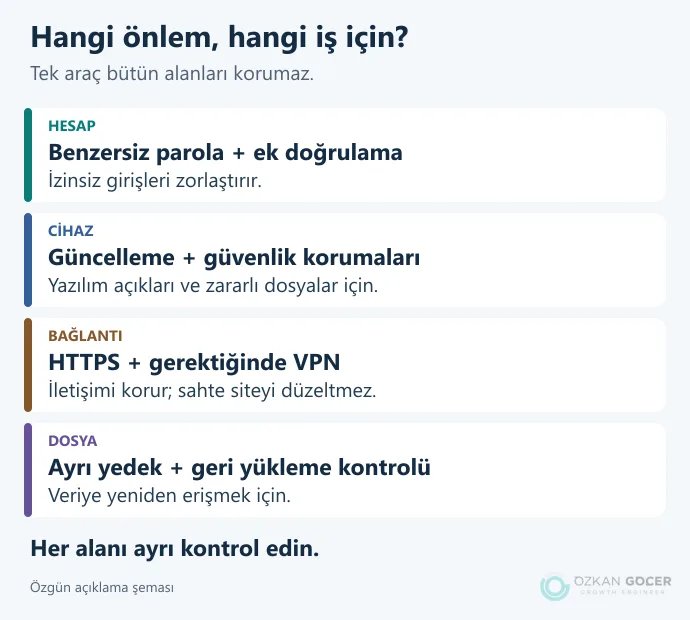
- Parola yöneticisiyle her hesap için ayrı, uzun parola oluşturun.
- Güvenlik ayarlarından iki adımlı doğrulamayı açın; kurulumu tamamlayıp çalıştığını kontrol edin.
- Kurtarma bilgilerinizi güncelleyin, verilen yedek kodları güvenli bir yerde saklayın.
NCSC’nin ikinci adım rehberi yöntemleri ve yedek kodları açıklıyor. Siz giriş yapmadığınız hâlde gelen onay isteğini reddedin. Kod isteyen bir mesajı destek talebi sanıp yanıtlamayın.
Hizmet sunuyorsa geçiş anahtarının kurulumu ve yeni telefonda kullanımı için saklama yerini de kontrol edin. Google’ın açıklamasına göre cihaz kilidiyle kullanılan bu yöntem oltalamaya karşı daha güçlüdür. Ortak bilgisayarda kendi geçiş anahtarınızı oluşturmayın; ekran kilidini açabilen kişi hesabınıza da erişebilir.
Cihazda Kontrol Edilecek Üç Yer
- Güncelleme ekranı: İşletim sistemi, tarayıcı ve uygulamaların güncellemelerini tamamlayın. Gerekliyse yeniden başlatın.
- Güvenlik ekranı: Ekran kilidi, bilgisayarın zararlı yazılım koruması ve güvenlik duvarının durumuna bakın.
- Uygulama listesi: Kullanmadığınız program ve tarayıcı eklentilerini kaldırın. Yeni yazılımı geliştiricinin resmî adresinden veya resmî mağazadan alın.
Güncelleme almayan cihaz için desteklenen bir sisteme geçiş planlayın. NCSC’nin cihaz rehberi bu kontrolleri platform belgelerine bağlar. Bir açılır penceredeki “virüs bulundu” mesajı, o numarayı aramanız veya önerilen yazılımı kurmanız için kanıt değildir.
Mesajı Değil, Talebi Doğrulayın
“Kargonuz için ek ödeme gerekli” mesajı geldiğinde kargo uygulamasını kendiniz açın. Bir çalışma arkadaşınız ödeme hesabını değiştirdiğini söylüyorsa, zaten bildiğiniz numaradan doğrulayın. Mesajın düzgün Türkçeyle yazılması veya tanıdık bir logo taşıması yeterli değildir.
NIST’in oltalama rehberi de para, giriş veya dosya açma taleplerini mesaj dışındaki bilinen bir kanaldan doğrulamayı önerir. İşyerinde şüpheli mesajı ekibin belirlediği kanaldan bildirin; başkalarına denemeleri için göndermeyin. Mesajdaki adresi okumakta zorlanıyorsanız oltalama belirtilerini örnek üzerinde kontrol edebilirsiniz.
Ağ Güvenliğinde HTTPS ve VPN’in Yeri
HTTPS, cihazınız ile ziyaret ettiğiniz site arasındaki iletişimi şifreler. Ancak sahte bir site de HTTPS kullanabilir. FTC’nin açık Wi-Fi açıklamasındaki önemli ayrım budur: şifreli bağlantı, site sahibinin güvenilir olduğunu göstermez. Tarayıcının sertifika uyarısını geçmeyin.
VPN, kapsadığı trafiği cihazdan VPN sunucusuna bir tünelle taşır; sağlayıcıya da güvenmeniz gerekir. Kurulum ve kullanım için VPN’in nasıl çalıştığını ve cihazda nasıl açıldığını anlattığım rehbere geçebilirsiniz.
Hizmet seçerken cihaz desteğine, gizlilik politikasına ve bağlantı kesilince ne olduğuna bakın. VPN servislerini karşılaştırdığım yazıda plan farklarıyla gerçekten yaptığımız bağlantı kontrollerini ayırdım. VPN açıkken de sahte forma parola yazabilir veya zararlı dosya indirebilirsiniz.
Evde modem/yönlendiricinin yönetici parolasıyla Wi-Fi parolasını ayrı tutun. WPA3 Personal veya cihazlarınızın desteklediği WPA2 Personal kullanın; yazılım güncellemesini kontrol edin. Misafir ağı açıyorsanız ana ağa erişim ayarına da bakın. FTC’nin ev ağı adımları bu ayarları açıklar.
Yedeği Almak Kadar Geri Açabilmek de Önemli
Kaybetmek istemediğiniz dosyaları belirleyip düzenli kopyalayın. Harici diski işlem bitince ayırın; bulut hesabını ek doğrulamayla koruyun. Sonra bir dosyayı farklı bir klasöre geri yükleyip açın. Kopyanın bulunmasıyla işe yarar olması aynı şey değildir.
NCSC’nin yedekleme rehberi, çevrimiçi ve ayrı depolama kopyalarını birlikte değerlendirmeyi önerir. Bulut hizmetinizin silinen dosyaları ve eski sürümleri ne kadar tuttuğunu ayrıca okuyun.
Küçük İşletmede Sorumlulukları Belirleyin
Kullandığınız hesapları, cihazları ve önemli verileri listeleyin; her birinin sorumlusunu yazın. Çalışana işi için gereken erişimi verin, görev değişince veya ayrılınca yetkileri kaldırın. Şüpheli ödeme talebinin kime bildirileceği ve yedekten dönüşü kimin yapacağı önceden belli olsun.
NIST CSF 2.0 küçük işletme kılavuzu bu planı geliştirmek için kullanılabilir. Ekibin bütün bilgilerini burada paylaşmayın; bu listeyi kurum içinde erişimi sınırlı tutun.
Şüpheli Bir Bağlantı Açtıysanız Ne Yapmalı?
İlk adım, ne yaptığınızı ayırmak: yalnız sayfayı mı açtınız, bilgi mi girdiniz, dosya veya uygulama mı çalıştırdınız? Bir tıklama tek başına hesabın ele geçirildiğini kanıtlamaz; yine de indirmeleri ve verdiğiniz izinleri kontrol edin.
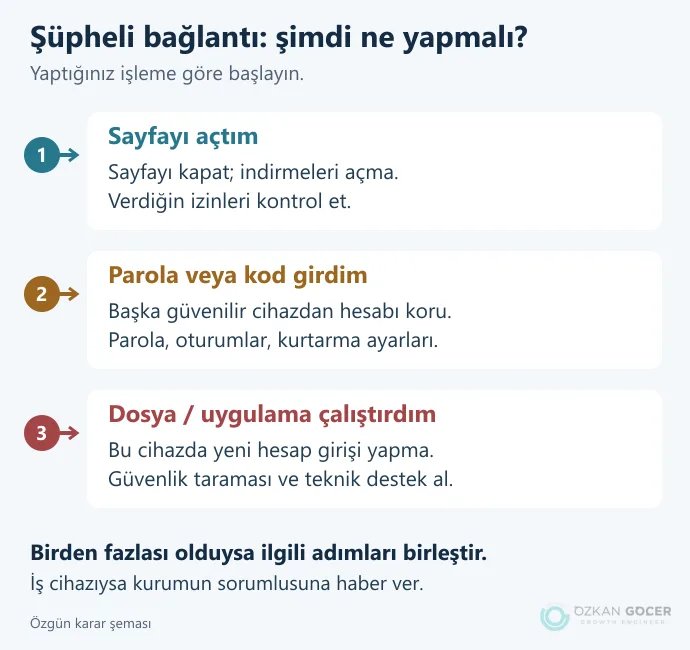
- Yalnız sayfayı açtıysanız: Kapatın. İnen dosyayı açmayın; bildirim veya başka izin verdiyseniz kaldırın. Tarayıcıyı güncelleyin, şüphe sürüyorsa güvenlik taraması yapın.
- Parola veya kod girdiyseniz: Güvendiğiniz başka bir cihazdan resmî hizmete gidin. Parolayı değiştirin; oturumları, kurtarma bilgilerini ve bağlı uygulamaları inceleyin. Aynı parolayı kullandığınız diğer hesapları da düzeltin.
- Şüpheli yazılım çalıştırdıysanız: O cihazda yeni hesap girişi yapmayın. Güvenlik yazılımıyla tarama ve güvenilir teknik destek alın. İş cihazında kurumun müdahale sorumlusuna haber verin.
Google’ın hesap kurtarma adımları oturum ve ayar denetimini, FTC’nin zararlı yazılım rehberi cihaz tarafını açıklar. Kart bilgisi veya para transferi söz konusuysa bankanızın bildiğiniz resmî kanalına hemen başvurun. Ekran görüntülerini, mesajı, adresi ve işlem kayıtlarını saklayın.
Dosyalarınız şifrelenmiş veya fidye notu çıkmışsa: Etkilenen cihazı kablolu ve kablosuz ağlardan ayırın; yedek diski bağlamayın. Teknik destekle ilerleyin. NCSC’nin fidye yazılımı adımları, geri yükleme öncesinde cihazın ve yedeğin temizliğinin doğrulanmasını ister. Ödeme yapmak dosyaların açılmasını garanti etmez.
Siber Suç ve Veri İhlali Nereye Bildirilir?
Türkiye’de suç şüphesi için Cumhuriyet başsavcılığına, polise veya jandarmaya başvurabilirsiniz; faili bilmeniz şart değildir. Adalet Bakanlığının açıklaması ihbar ile şikâyeti ayırır. Platforma yapılan hesap bildirimi adli başvurunun yerine geçmez.
İşletmede kişisel veri ihlali varsa veri sorumlusu bildirim yükümlülüğünü ayrıca değerlendirmelidir. KVKK’nin 2019/10 kararı, kapsamındaki ihlalin öğrenilmesinden sonra Kurula gecikmeksizin ve en geç 72 saatte bildirimi öngörür. Bu, her şüpheli e-postanın KVKK’ye gönderileceği anlamına gelmez.
Son Kontrol: Ayar Açık mı, Çalışıyor mu?
E-postanızın güvenlik ekranını açın, güncellemelerin tamamlandığını görün ve yedekten bir dosya geri alın. Sonraki kontrolde cihaz veya görev değişikliklerini de hesaba katın. Bir kutuyu işaretlemek yerine sonucu görmeniz, unutulan ayarı fark etmenizi sağlar.