Başlamak için önce hosting panelinizin sertifikayı yönetip yönetmediğini öğrenin. Ardından alan adı kapsamını belirleyin, HTTPS’yi doğrulayın ve otomatik yenilemeyi kontrol edin. Bu rehber, ilk sertifikasını kuran site sahibine ve mevcut kurulumun neden hata verdiğini anlamak isteyen kişiye yöneliktir. Panel adları değişse de aşağıdaki kontrollerin amacı aynıdır.
SSL, TLS ve HTTPS Arasındaki Fark Nedir?
SSL, “Secure Sockets Layer”; TLS ise “Transport Layer Security” açılımına sahiptir. SSL, TLS’nin önceki protokol ailesidir. Bugün “SSL kurmak” diye konuştuğumuz iş genellikle TLS sertifikasını ve HTTPS yapılandırmasını etkinleştirmektir. HTTPS, HTTP iletişiminin TLS ile korunmuş hâlidir. Sertifika bir protokol veya sitenin dosyalarını şifreleyen program değildir.
TLS bağlantısı, aktarım sırasında gizlilik ve bütünlük sağlar; olağan web kullanımında sunucunun kimliğinin doğrulanmasını da içerir. Bununla birlikte sitenin veritabanını kendiliğinden korumaz, zararlı kodu temizlemez veya satıcının dürüst olduğunu kanıtlamaz. Tarayıcıdaki güvenli bağlantı göstergesini alışveriş güvencesi gibi okumayın; Chromium’un simge açıklaması da bu ayrımı vurgular.
Hangi Sertifikaya İhtiyacınız Var?
İki ayrı karar verirsiniz: hangi adların kapsanacağı ve kimlik doğrulamasının düzeyi. “Wildcard” bir doğrulama seviyesi, “EV” ise daha geniş alan adı kapsamı değildir.
Tüm sütunlar için tabloyu yana kaydırın. Klavyeyle tabloya odaklanıp ok tuşlarını kullanabilirsiniz.
| İhtiyaç | Ne Kontrol Edilir? |
|---|---|
| Kök alan ve www | example.com ile www.example.com adlarının ikisi de sertifikanın SAN listesinde bulunmalı veya geçerli kapsamla eşleşmeli. |
| Tek seviyeli alt alanlar | *.example.com, shop.example.com gibi adları kapsayabilir. Tek başına example.com veya a.shop.example.com için yeterli değildir. |
| Farklı alan adları | Gereken her adın çok alanlı sertifikada ayrı yer alması veya ayrı sertifikayla korunması gerekir. |
SAN, sertifikanın kapsadığı alternatif adların bulunduğu alandır. RFC 9525’in eşleştirme kuralında wildcard yalnız bir alan adı etiketini karşılar. Paketin adına güvenmek yerine gerçek sertifikadaki adları okuyun; bazı paketler kök alanı ayrıca ekler.
DV, alan adı kontrolünü doğrular. OV buna kurum doğrulamasını, EV ise daha kapsamlı kurum incelemesini ekler. Sertifika türü ve doğrulama düzeyi seçimini kurumunuzun gereksinimleriyle yapın. Ücretli olması, tek başına bağlantının daha güçlü şifrelendiği anlamına gelmez; doğrulama, destek ve yönetim hizmeti ayrı değerlendirilir.
Ücretsiz SSL Kullanılabilir mi?
Evet. Let’s Encrypt ücretsiz TLS sertifikası sağlar; birçok hosting bu işlemi sizin adınıza yönetebilir. Ancak sertifika bedelinin sıfır olması, kurulum ve bakım emeğinin de ücretsiz olduğu anlamına gelmez. Teklifte alan adı kapsamını, otomatik yenilemeyi, arıza desteğini ve sonraki dönem ücretini ayrı okuyun. Hosting seçeneklerini karşılaştırırken sertifika yönetiminin pakete gerçekten dahil olup olmadığını da kontrol edin.
SSL Sertifikası Nasıl Alınır ve Etkinleştirilir?
Hosting veya Site Platformu Yönetiyorsa
- Doğru siteyi seçin: Panelde alan adını ve www gibi kullanılan ek adları kontrol edin. DNS’nin beklenen hizmete yöneldiğinden emin olun.
- Yönetilen sertifikayı etkinleştirin: Sağlayıcının SSL/TLS veya HTTPS bölümündeki yönergesini izleyin. Üretim tamamlanmadan yönlendirmeyi zorlamak hata yaratabilir.
- HTTPS adresini doğrudan açın: Ana sayfanın yanında giriş, form ve önemli alt sayfaları deneyin. Sunulan sertifikanın adını ve bitiş tarihini kontrol edin.
- Yenileme sorumlusunu belirleyin: Panelin otomatik yenileme durumu ile hata bildiriminin gideceği adresi doğrulayın.
Let’s Encrypt başlangıç belgesi de önce hostingin bu işi yönetip yönetmediğini ayırır. Yönetilen hizmette ayrıca kendi ACME kurulumunuzu eklemek gerekmeyebilir.
Sunucuyu Siz Yönetiyorsanız
ACME, sertifika talebi ve yenilemesini otomatikleştiren protokoldür. Sunucu işletim sisteminize ve web sunucunuza uygun bir ACME istemcisi kullanın; Certbot seçeneklerden biridir. Aynı komut her Nginx, Apache, Windows veya konteyner kurulumuna uymaz. Yedek ve geri dönüş planıyla sağlayıcının kurulum yönergesini izleyin.
Alan kontrolünde HTTP-01 yöntemi Let’s Encrypt için 80 numaralı porta erişim gerektirir ve wildcard vermez. DNS-01, DNS’de bir TXT kaydıyla doğrulama yapar ve wildcard için kullanılabilir. Otomatik yenileme için DNS sağlayıcısının uygun API desteğini ve dar yetkili kimlik bilgisini planlayın. Doğrulama yöntemlerinin sınırları kurulum seçiminde belirleyicidir.
Manuel kurulumda özel anahtarı gizli tutun; sertifika ve gerekli ara sertifika zincirini doğru siteye bağlayın. Hizmetin yeni dosyayı kullanması için gereken yükleme veya yeniden yükleme adımını sunucu belgesinden doğrulayın. Dosyanın diskte bulunması, ziyaretçiye o sertifikanın sunulduğunu göstermez.
Kurulumdan Sonra Neleri Kontrol Etmelisiniz?
Kontrolü yalnız paneldeki yeşil duruma bırakmayın. Ziyaretçinin ulaştığı adresten aşağıdaki sırayı izleyin. Arada bir CDN varsa dış bağlantı ile asıl sunucu bağlantısı ayrı değerlendirilir.
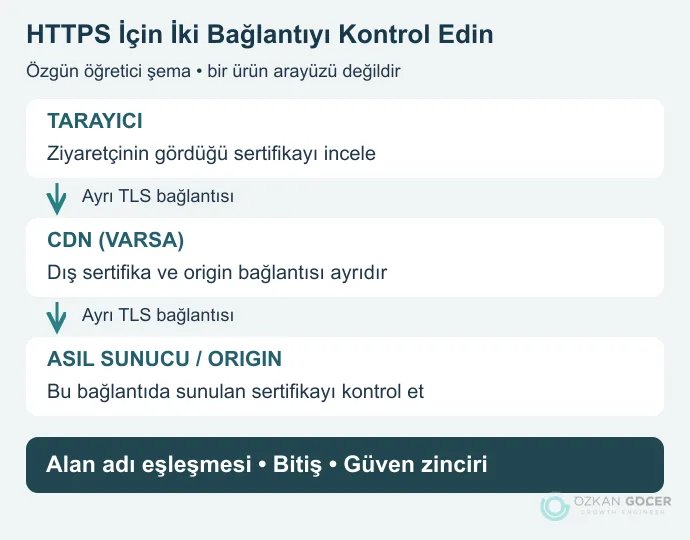
- Ad ve süre: Sertifika kullanılan tam alan adıyla eşleşiyor mu, geçerlilik süresi dolmuş mu?
- Güven zinciri: Tarayıcı ve hedef istemciler zinciri doğrulayabiliyor mu? Eksik ara sertifika bazı istemcilerde hata yaratabilir.
- Sayfa kaynakları: Görsel, betik, stil ve form hedefleri HTTPS üzerinden çalışıyor mu? Geliştirici araçlarındaki Console ve Network bölümlerini inceleyin.
- Gerçek işlem: Oturum açma ve form gönderme gibi önemli işlemler hata vermeden tamamlanıyor mu?
- Dışarıdan izleme: Sertifika bitişini ve HTTPS erişimini, yenilemeyi yapan sistemin dışından da izleyin.
Cloudflare veya Başka Bir CDN Kullanıyorsanız
Tarayıcı–CDN bağlantısının HTTPS olması, CDN–asıl sunucu bağlantısının doğru korunduğunu tek başına göstermez. Cloudflare’da Full (strict) iki bağlantıyı şifreler ve origin, yani asıl sunucu sertifikasını da doğrular; önce origin’in bu koşulları sağladığını kontrol edin. Yalnız ayarı değiştirip erişimin kesilmediğini varsaymayın. CDN çalışma mantığı bu iki bağlantının neden ayrı olduğunu açıklar.
SSL Sertifikası Nasıl Yenilenir?
Yenilemede yeni sertifika alınır ve hizmete yüklenir. Otomasyonun üç parçasını kontrol edin: zamanlanmış işlem çalışıyor mu, alan doğrulaması tamamlanıyor mu, yeni sertifika gerçekten dışarıya sunuluyor mu? Hata bildirimi ulaşmıyorsa otomasyon sessizce aksayabilir.
Standart Let’s Encrypt ortamına bağlı mevcut bir Certbot kurulumunda certbot renew --dry-run, yenileme yolunu denemek için kullanılabilir. Özel ACME sunucusu veya özel hook kullanıyorsanız davranışı önce Certbot belgesinden kontrol edin. Başarılı deneme, canlı sertifikanın değiştiği anlamına gelmez; gerçek yenilemeden sonra dışarıdan bitiş tarihini yeniden okuyun.
Sertifika Süresi Konusunda Güncel Not
11 Ekim 2026 itibarıyla: Bütün SSL sertifikaları 90 gün değildir; Let’s Encrypt’in de farklı ömürlere sahip sertifika profilleri vardır. Kurumun 7 Ekim duyurusuna göre varsayılan süre 10 Şubat 2027’de 64 güne inecek. Bu, bugünkü bütün sertifikaların süresinin değiştiği anlamına gelmez. İstemci uygunsa ACME Renewal Info (ARI) desteğini kullanın; yenilemeyi sabit “80. gün” gibi bir takvime bağlamayın.
Sık Görülen SSL Hataları Nasıl Ayrılır?
Tüm sütunlar için tabloyu yana kaydırın. Klavyeyle tabloya odaklanıp ok tuşlarını kullanabilirsiniz.
| Belirti | Olası Neden | İlk Kontrol |
|---|---|---|
| Süre/geçerlilik uyarısı | Sertifika bitmiş, henüz geçerli değil veya cihaz saati yanlış | Sunulan sertifikanın tarihlerini ve cihaz saatini karşılaştırın. |
| Alan adı uyuşmuyor | www/alt alan kapsam dışı veya yanlış site sertifikası sunuluyor | Tam adresi SAN listesi ve sunucu eşlemesiyle karşılaştırın. |
| Sertifikaya güvenilmiyor | Eksik zincir, self-signed sertifika veya istemci güven deposu sorunu | Zinciri ve kullanılan sertifika otoritesini kontrol edin; uyarıyı kapatarak çözmeye çalışmayın. |
| HTTPS açık ama içerik bozuk | HTTP ile çağrılan alt kaynak veya başka bir uygulama hatası | Console/Network’te ilgili isteği bulun; kaynağın çalışan HTTPS adresini düzeltin. |
| Yenilendi görünüyor, dışarıda eski | Dağıtım, hizmetin yeniden yüklenmesi veya ayrı CDN/origin sertifikası | Ziyaretçinin gördüğü sertifikayı ve her bağlantının sorumlusunu ayrı kontrol edin. |
Bu tablo teşhise başlangıçtır; her hata tek nedene indirgenmez. Karma içerikte tarayıcı kaynak türüne göre HTTP isteğini HTTPS’ye yükseltebilir veya engelleyebilir. Tarayıcının bunu sizin yerinize her koşulda düzelteceğini varsaymayın.
HTTPS’ye Geçişte SEO İçin Neler Yapılır?
Sertifika almak, eski HTTP adreslerini kendiliğinden yönlendirmez. HTTPS sayfaları doğru çalıştıktan sonra her eski adresi karşılık gelen yeni adrese kalıcı yönlendirin; bütün alt sayfaları ana sayfaya göndermeyin. Canonical adresleri, iç bağlantılar ve XML site haritası HTTPS sürümleriyle tutarlı olmalıdır. Yayın öncesi kullanılan noindex ve tarama engellerinin canlıda yanlışlıkla kalmadığını kontrol edin.
Google’ın URL değişikliği rehberi, yönlendirme ve izlemeyi birlikte ele alır. Geçişten sonra Search Console’da sayfa ve sorgu verilerini izleyin; sertifika yenileme hatasını, dizine ekleme durumunu ve trafik değişimini aynı şey sanmayın. Daha geniş denetimde teknik SEO kontrolü gerekir. HTTPS güvenli aktarım için gereklidir; tek başına sıralama artışı vaat etmez.